ATKey.Login Instrukcja instalacji (lokalna)
ATKey.Login to proste rozwiązanie, dzięki któremu logowanie do komputera z systemem Windows będzie bezhasłowe, poprzez powiązanie go z Twoim komputerem ATKey w trzech szybkich krokach.
Nie ma potrzeby Entra ID Subskrypcja.
Obecna wersja: f2.2.12p v2.3.6
ATKey.Login wpływ Rozszerzenie tajne FIDO2 hmac dzięki czemu będziesz mógł zalogować się do swojego komputera jednym dotknięciem.
ATKey.Login
ATKey.Login Obecna wersja: f2.2.12p v2.3.6
SHA 256: a15bf991e8f1039637e72c34b4c7bf65b0269eaf10b5db09b483b021e9c41d24
Ostatnia aktualizacja: 2026-08-14
AuthFi
Obecna wersja: v2.1.2.54
SHA 256: 986382e65220dac7d2299e066481b28da78de0ff701de3373d9158e1ac96a3d7
Ostatnia aktualizacja: 2026-06-18
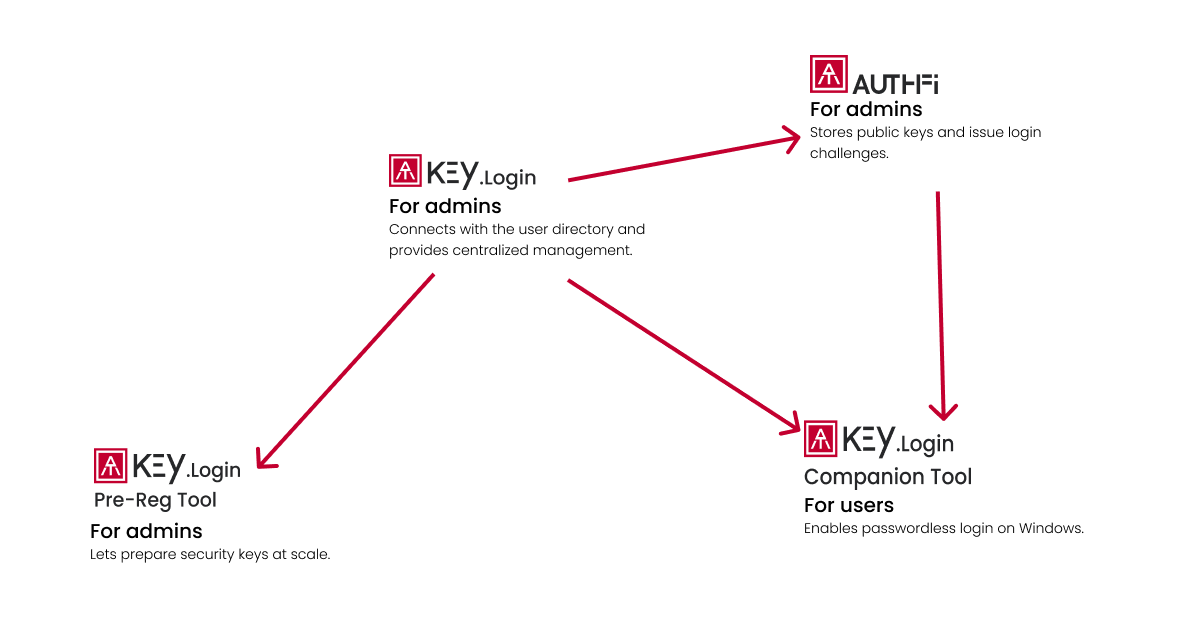
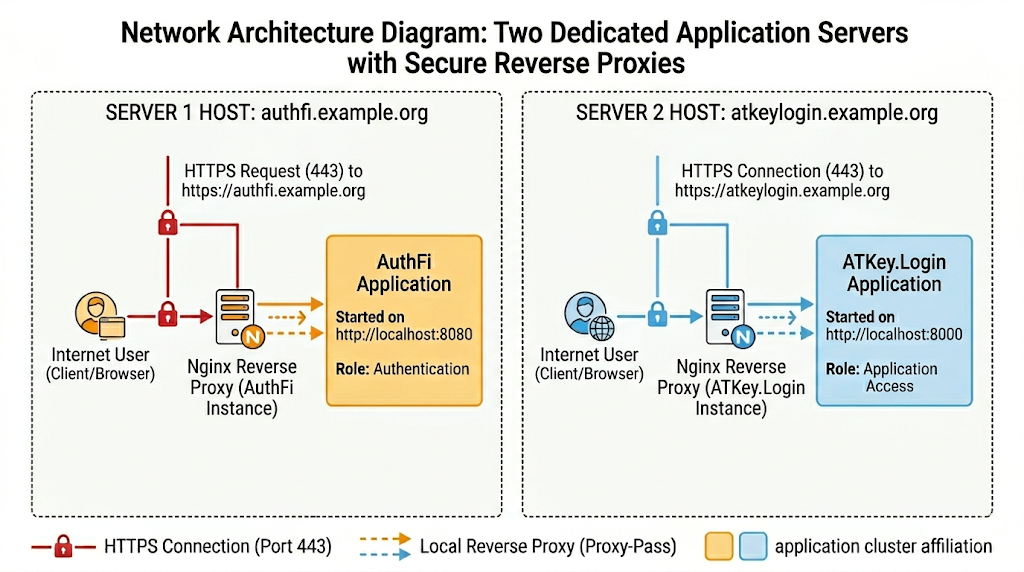
ATKey.Login architektura systemu
wymagania
ATKey.Login
Procesor: 2 vCPU
Pamięć: GB 16
Miejsce na dysku: 60 GB
System operacyjny: CentOS Stream 10 lub Miracle Linux 10 lub nowsza wersja
Certyfikat HTTPS SSL i klucz prywatny ATKey.Login
Nginx jako serwer proxy odwrotny
Aby zainstalować pakiety innych firm, wymagane jest zewnętrzne połączenie z Internetem.
jq (procesor JSON z wiersza poleceń)
JAVA OpenJDK 21 (JDK)
mniam-utils
docker-ce
ATKey.Login plik graficzny
Reguły zapory sieciowej (Te reguły zostaną ustawione podczas instalacji)
firewall-cmd —permanent —zone=public —add-service=http
firewall-cmd —permanent —zone=public —add-service=https
firewall-cmd —permanent —zone=public —add-port=8000/tcp
setsebool -P httpd_can_network_connect na
Serwer AuthFi
Procesor: 2 vCPU
Pamięć: GB 16
Miejsce na dysku: 60 GB
System operacyjny: CentOS Stream 10 lub Miracle Linux 10 lub nowsza wersja
Certyfikat HTTPS SSL i klucz prywatny serwera AuthFi
Nginx jako serwer proxy odwrotny
Aby zainstalować pakiety innych firm, podczas procesu instalacji wymagane jest zewnętrzne połączenie z Internetem:
MongoDB
JAVA OpenJDK 21 (JRE)
tomcat9
Reguły zapory sieciowej (Te reguły zostaną ustawione podczas instalacji)
firewall-cmd --permanent --zone=public --add-service=http
firewall-cmd --permanent --zone=public --add-service=https
firewall-cmd --permanent --zone=public --add-port=8080/tcp
setsebool -P httpd_can_network_connect na
setsebool -P tomcat_can_network_connect_db włączony
Plik klucza licencyjnego
Jeśli nie posiadasz jeszcze pliku LicenseKey, skontaktuj się z zespołem AT, podając nam poniższe informacje, a my udostępnimy Ci plik LicenseKey.
WAŻNY
Proszę NIE używać localhost Adresy URL dla Adres URL AuthFi oraz ATKey.Login URL.
Adres URL AuthFi oraz ATKey.Login URL NIE MOŻE być takie samo.
ATKey.Login E-mail administratora NIE MOŻNA duplikować z Adres e-mail administratora AuthFi.
Na podstawie informacji, które przekazałeś zespołowi AT, plik LicenseKey zawiera poniższe informacje:
Zasada przedawnienia:
Maksymalna liczba użytkowników (lub maksymalna liczba uwierzytelnień)
Data wygaśnięcia (na podstawie fazy PoC lub PO)
Informacje o serwerze:
Nazwa firmy
Adres URL AuthFi (serwer FIDO)
Adres(y) e-mail administratora AuthFi
ATKey.Login URL
ATKey.Login Adres(y) e-mail administratora
Przypomnienie o wygaśnięciu licencji: Wyślemy Ci przypomnienia, gdy Twoja licencja będzie zbliżać się do końca – 2 miesiące, 1 miesiąc i 3 dni przed. Upewnij się, że Twój adres e-mail administratora jest poprawny, aby ich nie przegapić.
Reguły zapory
| Od | Do | Protokół/Port | Cel |
|---|---|---|---|
| Przeglądarka/klient Windows | Odwrotny serwer proxy dla ATKey.Login (Nginx) | TCP 443 | Administrator serwera / Logowanie do systemu Windows |
| Odwrotny serwer proxy dla ATKey.Login | ATKey.Login Zastosowanie | TCP 8000 | reverse proxy |
| ATKey.Login Zastosowanie | PostgreSQL | TCP 5432 | Baza danych (wewnętrzna Docker) |
| ATKey.Login Zastosowanie | Redis | TCP 6379 | Pamięć podręczna (wewnętrzna Dockera) |
| ATKey.Login Zastosowanie | Odwrotny serwer proxy dla AuthFi (Nginx) | TCP 443 | Wymiana danych |
| Przeglądarka | Odwrotny serwer proxy dla AuthFi (Nginx) | TCP 443 | Server Admin |
| Odwrotny serwer proxy dla AuthFi | Aplikacja AuthFi | TCP 8080 | reverse proxy |
| Aplikacja AuthFi | MongoDB | TCP 27017 | Baza danych |
Certyfikaty HTTPS
Obie ATKey.Login i serwery AuthFi potrzebują HTTPS Certyfikaty są niezbędne do prawidłowego funkcjonowania. Istnieje wiele sposobów generowania tych certyfikatów.
Obsługiwane formaty to: .cer, .crt, .pem, .der.
Jeśli testujesz ATKey.Login Możesz zacząć używać certyfikatu z podpisem własnym. Tutaj dowiesz się, jak go utworzyć.
WAŻNE: Aby działać ATKey.Login a AuthFi wymagają, aby certyfikaty zostały umieszczone w konkretnym folderze wskazanym podczas procedury instalacji.
| Metoda wykonania | Przypadek użycia | Urzędy certyfikacji | Importuj główny urząd certyfikacji |
|---|---|---|---|
| Podpisane przez siebie | Tylko testy lokalne (bezpłatne) | żaden | Wymagane (kroki 1-6) |
| Zakodujmy | Publiczne strony internetowe (bezpłatne) | Zakodujmy | żaden |
| Publiczny urząd certyfikacji | Produkcja o wysokim poziomie bezpieczeństwa (płatna) | DigiCert, Sectigo, GlobalSign, GoDaddy | żaden |
| Zarządzane w chmurze | Poziom infrastruktury (płatny) | AWS, Azure, Google Cloud | żaden |
| Prywatny urząd certyfikacji | Firma wewnętrzna (hostowana korporacyjnie) | HashiCorp Vault, Microsoft AD CS | Wymagane |
reverse proxy
Obie ATKey.Login i AuthFi wymagają skonfigurowania odwrotnego proxy, aby działać. Zalecamy użycie Nginx dla najlepszej kompatybilności. Oto kompletny przewodnik opisujący prawidłową konfigurację odwrotnego serwera proxy.
ATKey.Login instalacja sprzętu
1.1
Pobierz pakiet instalacyjny.
1.2
Utwórz katalog.
sudo mkdir -p /www/atkeylogin1.3
Przenieś pliki do katalogu. Pakiet instalacyjny, plik klucza licencyjnego i certyfikat HTTPS muszą znajdować się w /www/atkeylogin.
1.4
Uruchom skrypt instalacyjny.
sh install.shPo pomyślnej instalacji możesz sprawdzić kod weryfikacyjny odzyskiwania (Magiczny kod (dla administratora) w następujący sposób:
admin@authentrend.com
INSERT 0 1
Admin user admin@authentrend.com inserted successfully.
admin+1@authentrend.com
INSERT 0 1
Admin user admin+1@authentrend.com inserted successfully.
admin+2@authentrend.com
INSERT 0 1
Admin user admin+2@authentrend.com inserted successfully.
Please enter xxxxxx as the recovery verification code.
KRYTYCZNY: Zapisz swoje ATKey.Login Kod weryfikacyjny odzyskiwania. Będzie on potrzebny do aktywacji administratora.
1.5
Sprawdź instalację
sudo docker psW przypadku powodzenia odpowiedź będzie wyglądać następująco:
CONTAINER ID   IMAGE                                          COMMAND                   CREATED        STATUS        PORTS                                         NAMES
b39fd3b08fc9   authentrendtech/atkeylogin-provision:v2.0.10   "java --add-opens ja…"   15 hours ago   Up 15 hours   0.0.0.0:8000->8000/tcp, [::]:8000->8000/tcp   app
c3a2b171b3a3   redis:alpine                                   "docker-entrypoint.s…"   35 hours ago   Up 15 hours   0.0.0.0:6379->6379/tcp, [::]:6379->6379/tcp   redis6969
26ea3ad4d7d3   postgres:13.1-alpine                           "docker-entrypoint.s…"   35 hours ago   Up 15 hours   0.0.0.0:5432->5432/tcp, [::]:5432->5432/tcp   db
1.6
Umieść certyfikat HTTPS AuthFi i ROOT CA w /www/atkeylogin teczka.
Biegać:
sh updateTruststore.sh Upewnij się, że istnieje plik o nazwie truststore.jks wygenerowane w ramach /www/atkeylogin teczka.
Jeśli występuje błąd „400 Bad Request”, oznacza to problem z zaufaniem SSL. Nawet z odwrotnym proxy, komunikacja wewnętrzna między ATKey.Login a AuthFi musi używać protokołu HTTPS.
Aby rozwiązać problem, wykonaj następujące czynności:
Certyfikat transferu: Umieść certyfikat główny AuthFi w ATKey.Login ścieżka serwera (/www/atkeylogin).
Aktualizacja TrustStore: Wykonaj „aktualizacjaTrustStore.sh„To pozwala ATKey.Login Środowisko Java umożliwiające zaufanie serwerowi AuthFi.
Potwierdź https: Zapewniać ATKey.Login jest skonfigurowany tak, aby wskazywać na adres URL HTTPS serwera AuthFi.
Instalacja AuthFi
2.1
Na innym komputerze pobierz i rozpakuj pakiet instalacyjny AuthFi.
2.2
Znajdź plik „setenv.sh” i wypełnij pole SERVER_URL.
Nie dodawaj https:// przed adresem URL serwera.
Pozostaw pola MONGODB_USER i MONGODB_CRED puste.
2.3
Przenieś plik klucza licencyjnego „AuthFi.out” do folderu „installation”.
Jeśli nie posiadasz pliku LicenseKey, sprawdź wymagania lub skontaktuj się z nami.
2.4
Uruchom skrypt instalacyjny:
cd installationsudo ./install.sh2.5
Wprowadź dane uwierzytelniające dla bazy danych AuthFi (Mongo DB).
Please enter the AuthFi database administrator account:
Please enter the AuthFi database administrator password:
2.6
Po zakończeniu instalacji pojawi się komunikat podobny do poniższego. Sprawdź dane wyjściowe i w razie jakichkolwiek niezgodności skontaktuj się z nami.
The installation is completed. Please confirm the following server information.

AuthFi URL: xxxxxxxxxxxxx
RP Admin Email: xxxxxxxxxxxxx
AuthFi Admin Email: xxxxxxxxxxxxx
AUTHFI_APIPATH: xxxxxxxxxxxxx
AUTHFI_ACCESSPOINT: xxxxxxxxxxxxx
Please enter xxxxxx as the recovery verification code.
KRYTYCZNY: Proszę zapisać swoje ATKey.Login Kod weryfikacyjny odzyskiwania będzie potrzebny do aktywacji administratora.
CZĘSTE KOMUNIKATY O BŁĘDACH INSTALACJI:
Nieprawidłowy plik licencji. Skopiuj poprawny plik AuthFi.out do folderu instalacyjnego i ponownie uruchom skrypt instalacyjny.
Sprawdź, czy plik AuthFi.out jest prawidłowy (krok 2.3)
Zainicjuj bazę danych.
Początkowa baza danych zakończyła się powodzeniem Błąd: Nie udało się wstawić plików licencji.
Nie udało się zainicjować bazy danych.
Upewnij się, że plik LicenseKey znajduje się w odpowiednim folderze. (Krok 2.3)
Instalacja zakończona
Możesz teraz przejść do naszego Instrukcja obsługi aby skonfigurować oprogramowanie i rozpocząć działanie.
Changelog
-
Tylko uprawnienia administratora mogą usunąć aplikację narzędzia klienckiego.
Zoptymalizowano komunikat o błędzie.
-
Wzmocnienie bezpieczeństwa: Zaprzestano stosowania SendGrid jako metody weryfikacji.
Bezpośrednie uwierzytelnianie: zachęca do korzystania z integracji LDAP lub kodów Magic Codes w celu bezpieczniejszej, wyłącznie wewnętrznej, weryfikacji użytkowników.
-
Uproszczona konfiguracja administratora — nowe powiązanie „Magic Code” usprawnia instalację i rejestrację usługi.
Integracja połączenia LDAP — synchronizuj użytkowników bezpośrednio z katalogów przedsiębiorstwa.
Test dostarczania wiadomości e-mail — sprawdź, czy serwery poczty korporacyjnej mogą odbierać ATKey.Login e-maile systemowe.
-
Opiera się na wersji 2.0 z Wstępna rejestracja SecurityKey (Narzędzie przeznaczone dla administratorów IT)
Administrator może dokonać wstępnej rejestracji ATKeys, przypisz je użytkownikom i ustaw kody PIN
Aby rozpocząć korzystanie z usługi, użytkownicy muszą jedynie zarejestrować swój odcisk palca ATKey.Login
-
Administrator przesyła zarówno listę użytkowników, jak i listę kluczy; można używać tylko użytkowników i kluczy znajdujących się na liście
Administrator może dodawać/usuwać użytkowników i klucze oraz anulować ich przypisanie ATKeys dla pracowników, którzy odeszli z pracy
Użytkownicy nadal muszą aktywować konta i się zarejestrować ATKeyoni sami
-
Administrator generuje kody aktywacyjne; użytkownicy rejestrują się samodzielnie za pomocą konsoli internetowej
Administrator może jedynie przeglądać status rejestracji i zawieszać dostęp użytkownika
Brak ograniczeń ATKey użycie; użytkownicy rejestrują własne klucze