Przewodnik instalacji AuthFi
AuthFi to kompleksowy serwer FIDO. Możesz go użyć, aby wzmocnić bezpieczeństwo swojej firmy lub zapewnić klientom łatwy sposób logowania, który nie zagraża bezpieczeństwu.
Obecna wersja: v2.1.2.49
Rolą AuthFi jest przechowywanie kluczy publicznych wszystkich osób, które zarejestrowały się w Twojej firmie lub usłudze przy użyciu klucza dostępu, i wystawianie zaproszeń do logowania w przypadku próby zalogowania.
wymagania
Serwer AuthFi
Procesor: 2 vCPU
Pamięć: GB 16
Miejsce na dysku: 60 GB
System operacyjny: CentOS Stream 10 lub Miracle Linux 10 lub nowsza wersja
Certyfikat HTTPS SSL i klucz prywatny serwera AuthFi
Nginx jako serwer proxy odwrotny
Aby zainstalować pakiety innych firm, podczas procesu instalacji wymagane jest zewnętrzne połączenie z Internetem:
MongoDB
JAVA OpenJDK 21 (JRE)
tomcat9
Reguły zapory sieciowej (Te reguły zostaną ustawione podczas instalacji)
firewall-cmd --permanent --zone=public --add-service=http
firewall-cmd --permanent --zone=public --add-service=https
firewall-cmd --permanent --zone=public --add-port=8080/tcp
setsebool -P httpd_can_network_connect na
setsebool -P tomcat_can_network_connect_db włączony
Plik klucza licencyjnego
Jeżeli nie posiadasz jeszcze pliku LicenseKey, skontaktuj się z nami AuthenTrend Podaj nam poniższe informacje, a my udostępnimy Ci plik LicenseKey.
WAŻNY
NIE używać localhost Adresy URL dla Adres URL AuthFi oraz ATKey.Login URL.
Adres URL AuthFi oraz ATKey.Login URL NIE MOŻE być takie samo.
ATKey.Login E-mail administratora NIE może być taki sam jak Adres e-mail administratora AuthFi.
Zasada przedawnienia:
Maksymalna liczba użytkowników (lub maksymalna liczba uwierzytelnień)
Data ważności (na podstawie fazy PoC lub PO)
Informacje o serwerze:
Nazwa firmy
Adres URL AuthFi (serwer FIDO)
Adres(y) e-mail administratora AuthFi
ATKey.Login URL
ATKey.Login Adres(y) e-mail administratora
Przypomnienie o wygaśnięciu licencji: Wyślemy Ci przyjazne przypomnienia, gdy Twoja licencja będzie zbliżać się do końca – 2 miesiące, 1 miesiąc i 3 dni przed. Upewnij się, że Twój adres e-mail administratora jest poprawny, aby ich nie przegapić.
Reguły zapory
| Od | Do | Protokół/Port | Cel |
|---|---|---|---|
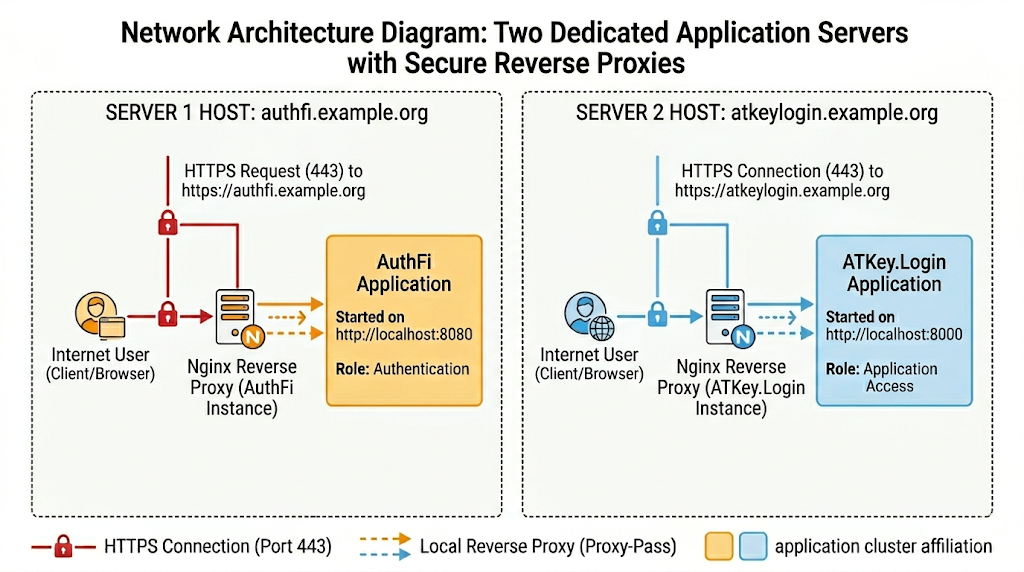
| Przeglądarka/klient Windows | Odwrotny serwer proxy dla ATKey.Login (Nginx) | TCP 443 | Administrator serwera / Logowanie do systemu Windows |
| Odwrotny serwer proxy dla ATKey.Login | ATKey.Login Zastosowanie | TCP 8000 | reverse proxy |
| ATKey.Login Zastosowanie | PostgreSQL | TCP 5432 | Baza danych (wewnętrzna Docker) |
| ATKey.Login Zastosowanie | Redis | TCP 6379 | Pamięć podręczna (wewnętrzna Dockera) |
| ATKey.Login Zastosowanie | Odwrotny serwer proxy dla AuthFi (Nginx) | TCP 443 | Wymiana danych |
| Przeglądarka | Odwrotny serwer proxy dla AuthFi (Nginx) | TCP 443 | Server Admin |
| Odwrotny serwer proxy dla AuthFi | Aplikacja AuthFi | TCP 8080 | reverse proxy |
| Aplikacja AuthFi | MongoDB | TCP 27017 | Baza danych |
Certyfikaty HTTPS
Obie ATKey.Login & Serwery AuthFi potrzebują HTTPS Certyfikaty są niezbędne do prawidłowego funkcjonowania. Istnieje wiele sposobów generowania tych certyfikatów.
Obsługiwane formaty to: .cer, .crt, .pem, .der.
Jeśli testujesz ATKey.Login Możesz zacząć używać certyfikatu z podpisem własnym. Tutaj dowiesz się, jak go utworzyć.
WAŻNE: Aby działać ATKey.Login a AuthFi wymagają umieszczenia certyfikatów w odpowiednim miejscu:
| Metoda wykonania | Przypadek użycia | Urzędy certyfikacji | Importuj główny urząd certyfikacji |
|---|---|---|---|
| Podpisane przez siebie | Tylko testy lokalne (bezpłatne) | żaden | Wymagane (kroki 1-6) |
| Zakodujmy | Publiczne strony internetowe (bezpłatne) | Zakodujmy | żaden |
| Publiczny urząd certyfikacji | Produkcja o wysokim poziomie bezpieczeństwa (płatna) | DigiCert, Sectigo, GlobalSign, GoDaddy | żaden |
| Zarządzane w chmurze | Poziom infrastruktury (płatny) | AWS, Azure, Google Cloud | żaden |
| Prywatny urząd certyfikacji | Firma wewnętrzna (hostowana korporacyjnie) | HashiCorp Vault, Microsoft AD CS | Wymagane |
reverse proxy
Obie ATKey.Login i AuthFi wymagają skonfigurowania odwrotnego proxy, aby działać. Zalecamy użycie Nginx dla najlepszej kompatybilności. Oto kompletny przewodnik opisujący prawidłową konfigurację odwrotnego serwera proxy.
Instalacja AuthFi
1.1
Pobierz i rozpakuj pakiet instalacyjny AuthFi.
Aktualna wersja AuthFi: v2.1.2.49
SHA 256: 8f8718d0cf0c06136856272a597ae45e80d855315249fdbe797829145f87e8a6
Ostatnia aktualizacja: 2026-01-20
1.2
Znajdź plik „setenv.sh” i wypełnij pole SERVER_URL.
Nie dodawaj https:// przed adresem URL serwera.
Pozostaw pola MONGODB_USER i MONGODB_CRED puste.
1.3
Przenieś plik klucza licencyjnego „AuthFi.out” do folderu „installation”.
Jeśli nie posiadasz pliku LicenseKey, sprawdź wymagania lub skontaktuj się z nami.
1.4
Uruchom skrypt instalacyjny:
cd installationsudo ./install.sh1.5
Wprowadź dane uwierzytelniające dla bazy danych AuthFi (Mongo DB).
1.6
Po zakończeniu instalacji pojawi się komunikat podobny do poniższego. Sprawdź dane wyjściowe i w razie jakichkolwiek niezgodności skontaktuj się z nami.
The installation is completed. Please confirm the following server information.

AuthFi URL: xxxxxxxxxxxxx
RP Admin Email: xxxxxxxxxxxxx
AuthFi Admin Email: xxxxxxxxxxxxx
AUTHFI_APIPATH: xxxxxxxxxxxxx
AUTHFI_ACCESSPOINT: xxxxxxxxxxxxx
Please enter xxxxxx as the recovery verification code.
KRYTYCZNY: Proszę zapisać swoje ATKey.Login Kod weryfikacyjny odzyskiwania będzie potrzebny do aktywacji administratora.
CZĘSTE KOMUNIKATY O BŁĘDACH INSTALACJI:
Nieprawidłowy plik licencji. Skopiuj poprawny plik AuthFi.out do folderu instalacyjnego i ponownie uruchom skrypt instalacyjny.
Sprawdź, czy plik AuthFi.out jest prawidłowy (krok 2.3)
Zainicjuj bazę danych.
Początkowa baza danych zakończyła się powodzeniem Błąd: Nie udało się wstawić plików licencji.
Nie udało się zainicjować bazy danych.
Upewnij się, że plik LicenseKey znajduje się w odpowiednim folderze. (Krok 2.3)
Instalacja zakończona
Jeśli zainstalowałeś AuthFi jako komponent ATKey.Login proszę przejść do ATKey.Login Instrukcja obsługi.