Versasec ATKey Integracja
O vSEC:CMS
vSEC:CMS to system zarządzania poświadczeniami (Credential Management System, CMS) klasy korporacyjnej firmy Versasec, służący do centralnego zarządzania całym cyklem życia poświadczeń sprzętowych, takich jak karty inteligentne i klucze bezpieczeństwa USB — od wydania i aktywacji po zarządzanie kodami PIN i ich unieważnianie, a wszystko z poziomu jednego systemu.
Edycja lokalna jest instalowana na serwerach organizacji. W porównaniu z edycją chmurową (vSEC:CLOUD) lepiej sprawdza się w organizacjach o rygorystycznych wymogach dotyczących suwerenności danych lub
środowiska odizolowane od sieci. vSEC:CMS obsługuje zarówno typy poświadczeń PKI/PIV, jak i FIDO2 i integruje się z istniejącą infrastrukturą tożsamości, taką jak Active Directory, hybrydowa usługa AD i urzędy certyfikacji (CA).
AuthenTrend ATKey.Card NFC oraz ATKey.Badge oba zostały sprawdzone pod kątem kompatybilności z vSEC:CMS i można nimi w pełni zarządzać za jego pośrednictwem.
Dalsza lektura: Strona produktu vSEC:CMS, Przegląd zarządzania uprawnieniami przedsiębiorstwa
Wymagania wstępne
An ATKey.Card NFC or ATKey.Badge
Czytnik kart (potrzebny do ATKey.Card NFC (jeśli Twój komputer nie ma wbudowanego czytnika NFC/kart inteligentnych)
SecurityKey Desktop Aplikacja zainstalowana na Twoim komputerze (w systemie Windows uruchom ją jako administrator, aby uzyskać pełną funkcjonalność)
Aplikacja vSEC:CMS Admin jest zainstalowana i skonfigurowana do łączenia się z serwerem zaplecza. Jeśli nie jest jeszcze zainstalowana, zapoznaj się z oficjalnym przewodnikiem Instalowanie aplikacji administracyjnej
Konta użytkowników usługi Active Directory z odpowiednim szablonem poświadczeń skonfigurowane już w vSEC:CMS
Dalsza lektura: Zainstaluj aplikację administracyjną, Skonfiguruj szablon poświadczeń
ATKey × vSEC:CMS (lokalnie) Konfiguracja i podręcznik użytkownika
Część A obejmuje konfigurację przez administratora/operatora vSEC:CMS. Część B obejmuje codzienne użytkowanie przez użytkownika końcowego.
Część A: Przewodnik po konfiguracji i konfiguracji administratora
Poniższe kroki są wykonywane przez operatora/administratora vSEC:CMS w celu przypisania i aktywowania poświadczeń PIV na ATKey przed przekazaniem użytkownikowi końcowemu.
Krok 1: Przypisz dane uwierzytelniające PIV w vSEC:CMS Admin
Otwórz aplikację vSEC:CMS Admin i zaloguj się na konto operatora (aby się zalogować, konieczne będzie podanie danych uwierzytelniających operatora).
Połącz ATKey chcesz przypisać, przejdź do „Cykl życia” strona. Zobacz także: Procesy cyklu życia
Z „Użyj wprowadzonych danych uwierzytelniających” Z listy rozwijanej wybierz odpowiedni interfejs czytnika. System automatycznie odczyta numer seryjny karty.
Status karty będzie wyświetlany jako Niezarejestrowana. Na schemacie wybierz "Wydany" (powoduje to automatyczne wykonanie kroków Rejestracji i Wydania), a następnie wybierz szablon poświadczeń, który chcesz zastosować.
Kliknij Szukaj, aby otworzyć okno „Znajdź użytkowników, kontakty i grupy”, wprowadź nazwę użytkownika i kliknij Znajdź teraz, wybierz użytkownika ta karta powinna zostać przypisana, następnie kliknij OK.
Kliknij „Wykonaj”, aby rozpocząć proces wydawania. System pełny rejestr i wydanie po kolei żądając certyfikatu od Urzędu Certyfikacji (CA).
Po zakończeniu status karty zmieni się na Wydana — możesz to potwierdzić w panelu Wybrane dane uwierzytelniające po prawej stronie.
Wybierz "Aktywny" proces aktywacji uprawnień i ustawienia początkowego kodu PIN.
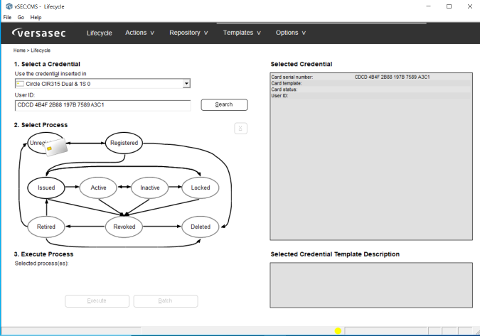
Krok 1-3: Strona cyklu życia: wybierz interfejs poświadczeń i czytnika
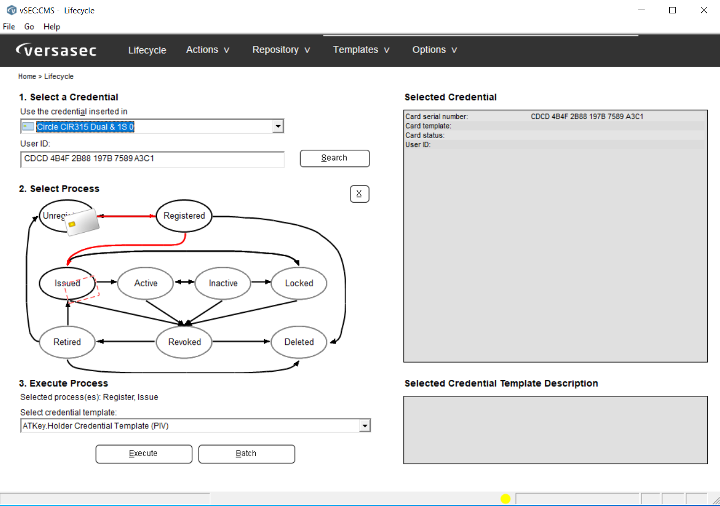
Krok 1-4: Wybierz opcję „Wydano” i szablon poświadczenia, aby rozpocząć proces wydawania
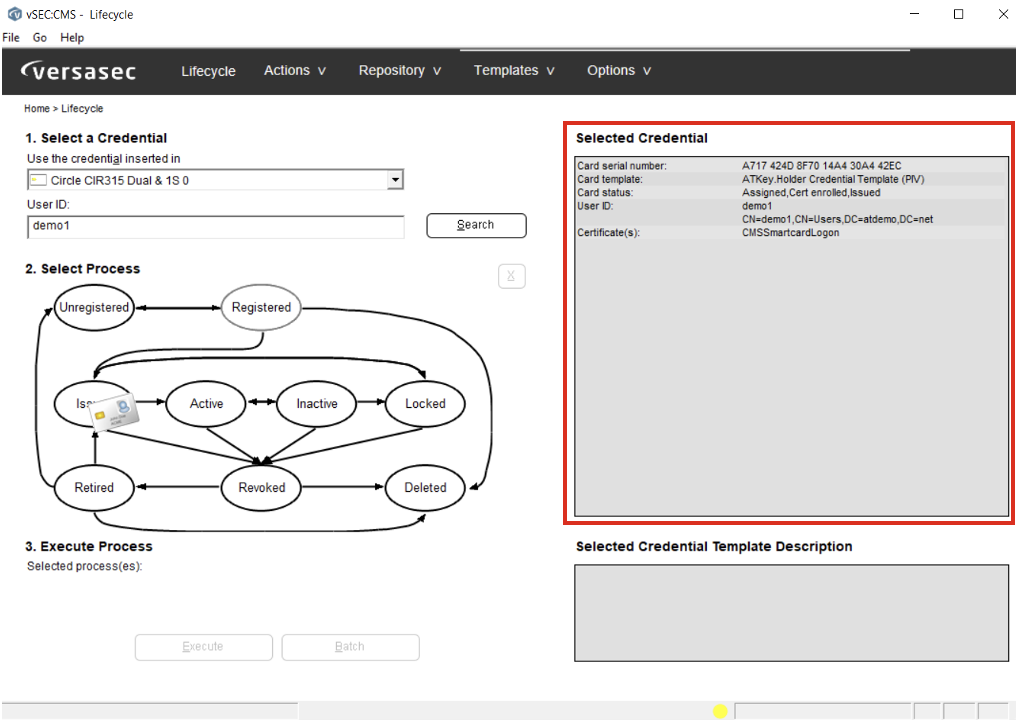
Krok 1-7: Potwierdzenie statusu karty: Wydana i zarejestrowanie certyfikatu
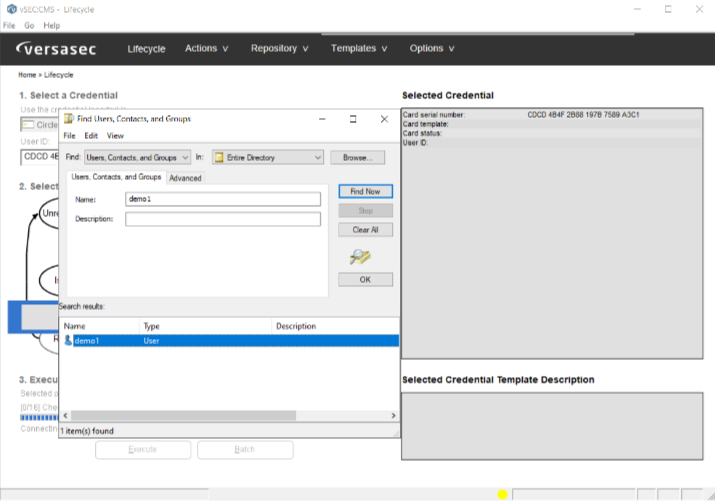
Krok 1-5: Wyszukiwanie i wybieranie użytkownika, któremu należy przypisać dane uwierzytelniające
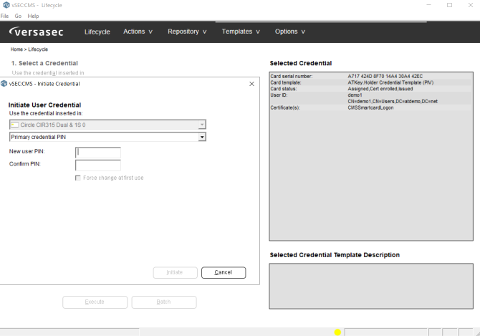
Krok 1-8: ustawianie początkowego kodu PIN bezpośrednio z konsoli administracyjnej
-------------------------------------------------- -------------
Krok 2: Włącz ochronę biometryczną w SecurityKey Desktop Aplikacja
Połącz ATKey, otwarty SecurityKey Desktop, wybierz kartę po lewej stronie, a następnie przejdź do zakładki „PIV”.
Włącz „Ochronę biometryczną”„dzięki czemu uwierzytelnienie można zweryfikować za pomocą odcisku palca, zamiast wpisywać kod PIN.
**Uwaga: Domyślne wartości PIV: PIN PIV to 123456, PUK to 12345678, a klucz zarządzania to 010203040506070801020304050607080102030405060708.
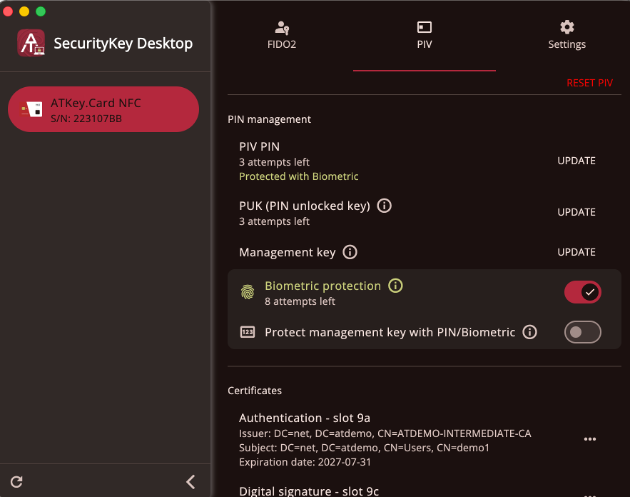
SecurityKey Desktop:włączanie ochrony biometrycznej
-------------------------------------------------- -------------
Krok 3: Zainstaluj ATKey Ministerownik karty inteligentnej (Windows) na komputerze użytkownika
System Windows wymaga ATKey-specyficzny Minidriver, który prawidłowo rozpozna dane uwierzytelniające PIV na karcie i użyje ich do logowania.
Pobierz dotychczasowy ATKey Ministerownik karty inteligentnej (obsługuje systemy Windows 11 x64 i Windows 10 x64/x86/ARM).
- Link do pobrania: ATKey Ministerownik karty inteligentnejTyp "Menadżer urządzeń" w polu wyszukiwania systemu Windows i otwórz go.
Rozwiń kategorię „Karta inteligentna” i zlokalizować obecne urządzenie czytnika/karty.
Kliknij prawym przyciskiem myszy urządzenie i wybierz "Uaktualnij sterownik" → „Przeglądaj mój komputer w poszukiwaniu sterowników”, wskaż folder, w którym pobrałeś i wyodrębniłeś sterownik, a następnie kliknij Dalej, aby dokończyć instalację.
Następnie, gdy pojawi się monit o weryfikację karty inteligentnej z tekstem „Wprowadź PIN lub pozostaw puste pole, aby zweryfikować odcisk palca” zostaw pole PIN puste i dotknij czytnika linii papilarnych, aby dokończyć weryfikację.
Część B: Podręcznik użytkownika końcowego
Po twoim ATKey został skonfigurowany i przypisany przez administratora IT. Aby rozpocząć korzystanie z niego, wykonaj następujące kroki.
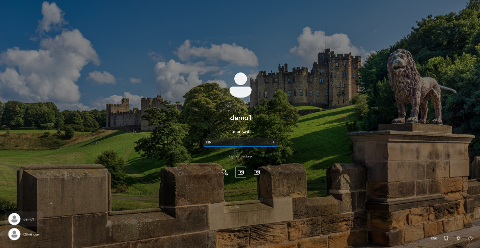
Krok 1: Zaloguj się do systemu Windows za pomocą ATKey
Na ekranie logowania systemu Windows wybierz „Inne opcje logowania” i wybierz ikonę karty inteligentnej
(lub opcja klucza bezpieczeństwa).WPISAć ATKey i postępuj zgodnie z instrukcjami wyświetlanymi na ekranie, aby wprowadź swój PIN.
**Uwaga: Jeśli Twój kod PIN zostanie kiedykolwiek zablokowany, skontaktuj się z operatorem vSEC:CMS, aby odblokować go za pomocą funkcji odblokowania kodu PIN w aplikacji administratora lub agenta — nie ma potrzeby ponownego wydawania karty.
-------------------------------------------------- -------------
Krok 2: Zarejestruj swój odcisk palca do logowania (ustawienia systemu Windows)
Aby logować się za pomocą odcisku palca, zamiast za każdym razem wpisywać kod PIN, zarejestruj swój odcisk palca za pomocą wbudowanej w system Windows funkcji Windows Hello, aby skonfigurować klucz bezpieczeństwa.
Na komputerze z systemem Windows przejdź do Ustawienia > Konta > Opcje logowania.
W sekcji „Sposoby logowania” znajdź Klucz bezpieczeństwa i kliknij zarządzanie.
W otwartym oknie konfiguracji usługi Windows Hello kliknij "Organizować coś" pod Odciskiem palca klucza bezpieczeństwa.
Jeśli zostaniesz o to poproszony, włóż ATKey, a następnie postępuj zgodnie z instrukcjami wyświetlanymi na ekranie — dotknij czujnika linii papilarnych kilkakrotnie, z różnych kątów, aż do zakończenia rekrutacji.
Po zakończeniu rejestracji możesz użyć swojego odcisku palca aby zweryfikować swoje ATKey zamiast wpisywania kodu PIN przy logowaniu.
Po rejestracji logowanie jest proste — połóż palec na czujniku linii papilarnych, następnie naciśnij enter w oknie dialogowym logowania, aby zalogować się do systemu Windows.
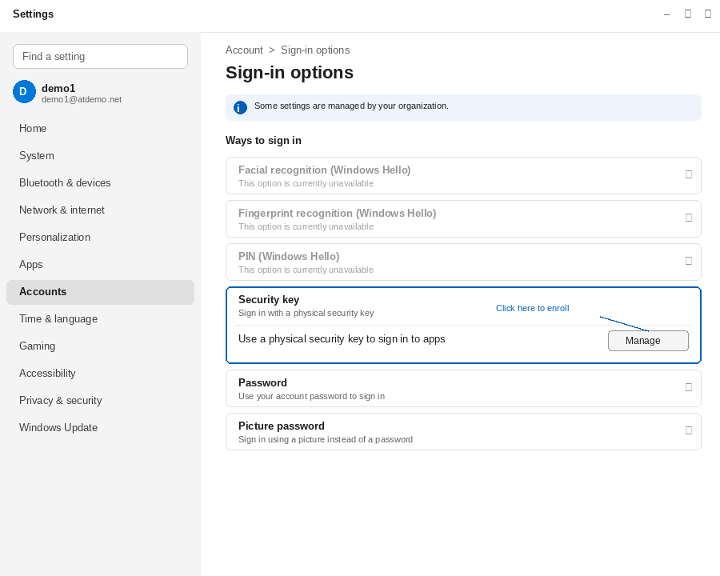
Krok 2: Ustawienia systemu Windows — Konta > Opcje logowania: znajdź klucz bezpieczeństwa i kliknij Zarządzaj
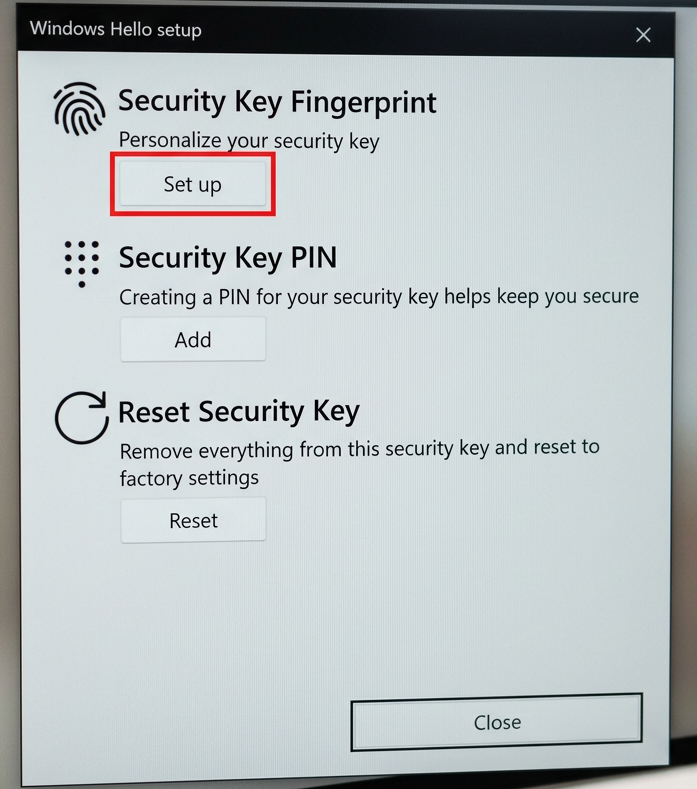
Krok 4: Konfiguracja usługi Windows Hello: rejestracja odcisku palca na kluczu bezpieczeństwa
Rozwiązywanie problemów i wsparcie
vSEC:CMS nie może znaleźć szablonu poświadczeń lub użytkownika: skontaktuj się z administratorem IT, aby potwierdzić ustawienia szablonu i upewnić się, że AD/Entra ID łącznik katalogowy działa poprawnie.
Odcisk palca nie został rozpoznany podczas logowania: zarejestruj ponownie swój odcisk palca w Ustawieniach > Konta > Opcje logowania > Klucz bezpieczeństwa > Zarządzaj i upewnij się, że czujnik jest czysty i suchy.
Zapomniałeś/aś numeru PIN lub został on zablokowany: skontaktuj się z administratorem IT lub operatorem vSEC:CMS w celu odblokowania numeru PIN — nie ma potrzeby wnioskowania o nową kartę.
Dodatkowa dokumentacja techniczna:
Centrum wsparcia Versasec (support.versasec.com)
Więcej informacji o tym, jak skonfigurować ATKey.Card NFC: authentrend.com/atkey-card-nfc-start