Uwierzytelnianie Zero Trust, wykonane prawidłowo dzięki ATKey
Zero Trust nie polega na dodawaniu kolejnych kroków.
Chodzi o to, aby za każdym razem sprawdzać, który użytkownik jest właściwy, na właściwym urządzeniu i w odpowiednim momencie.
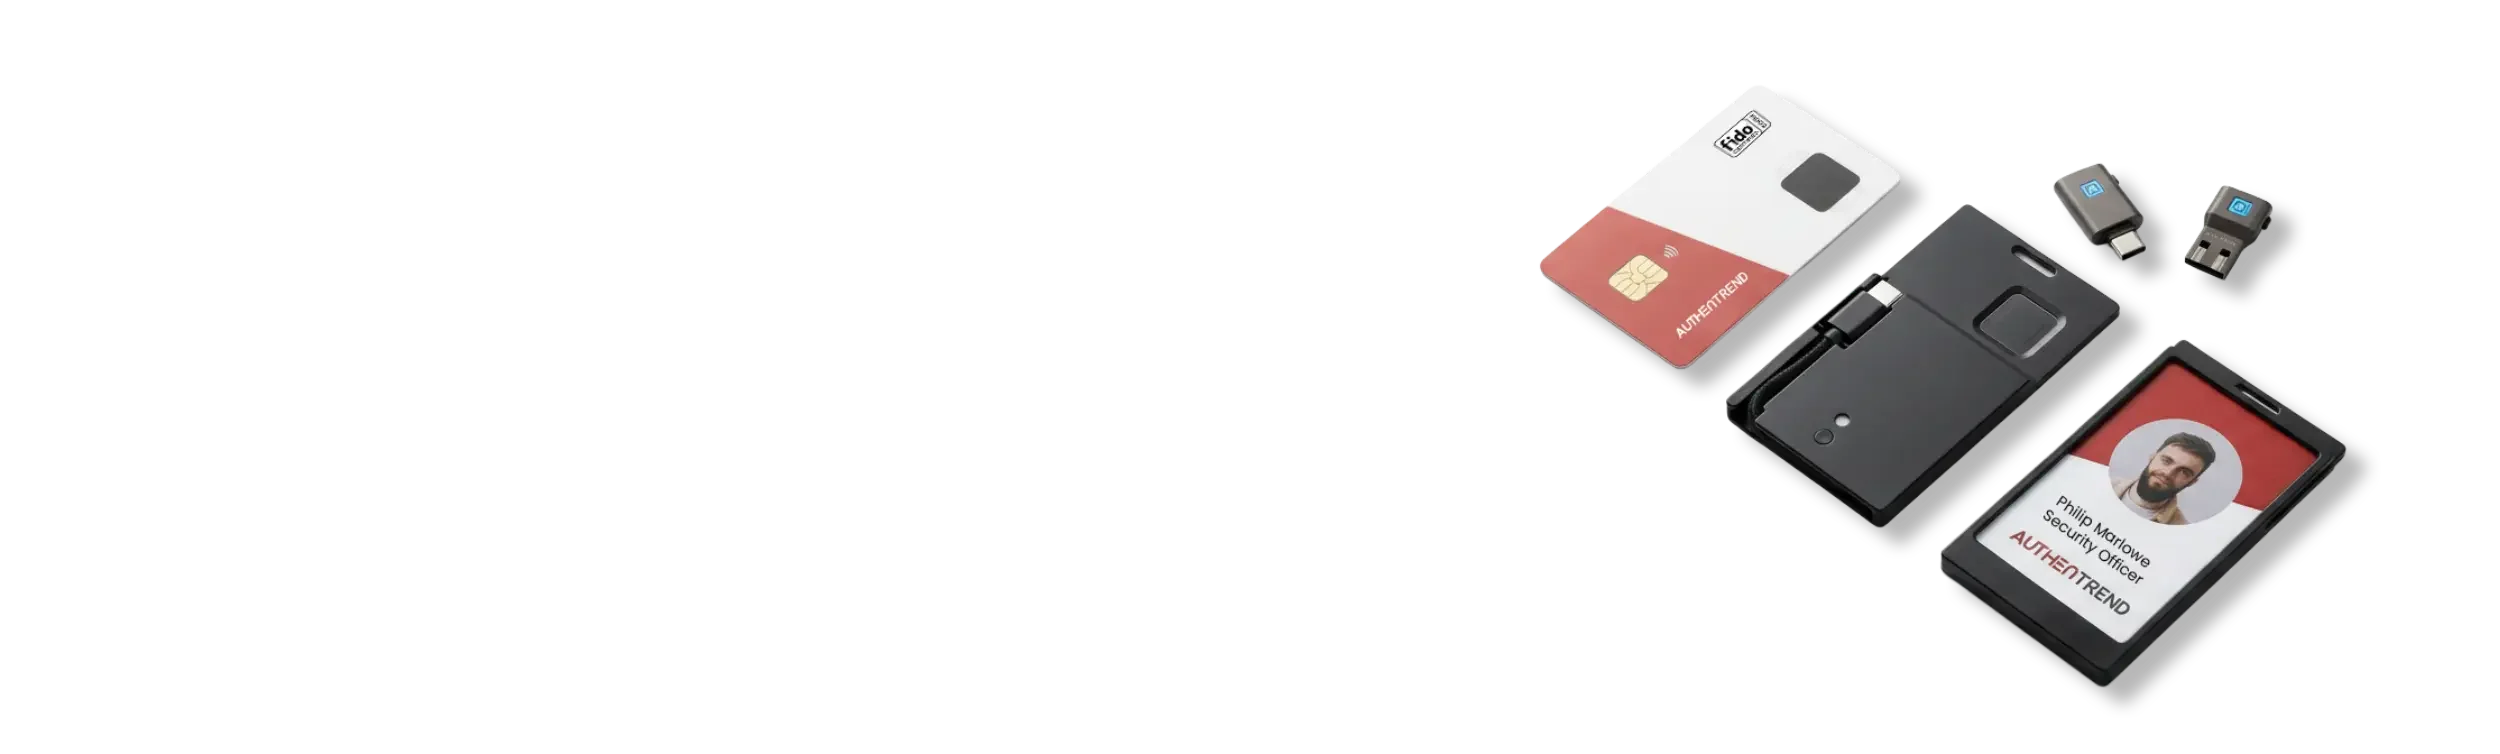
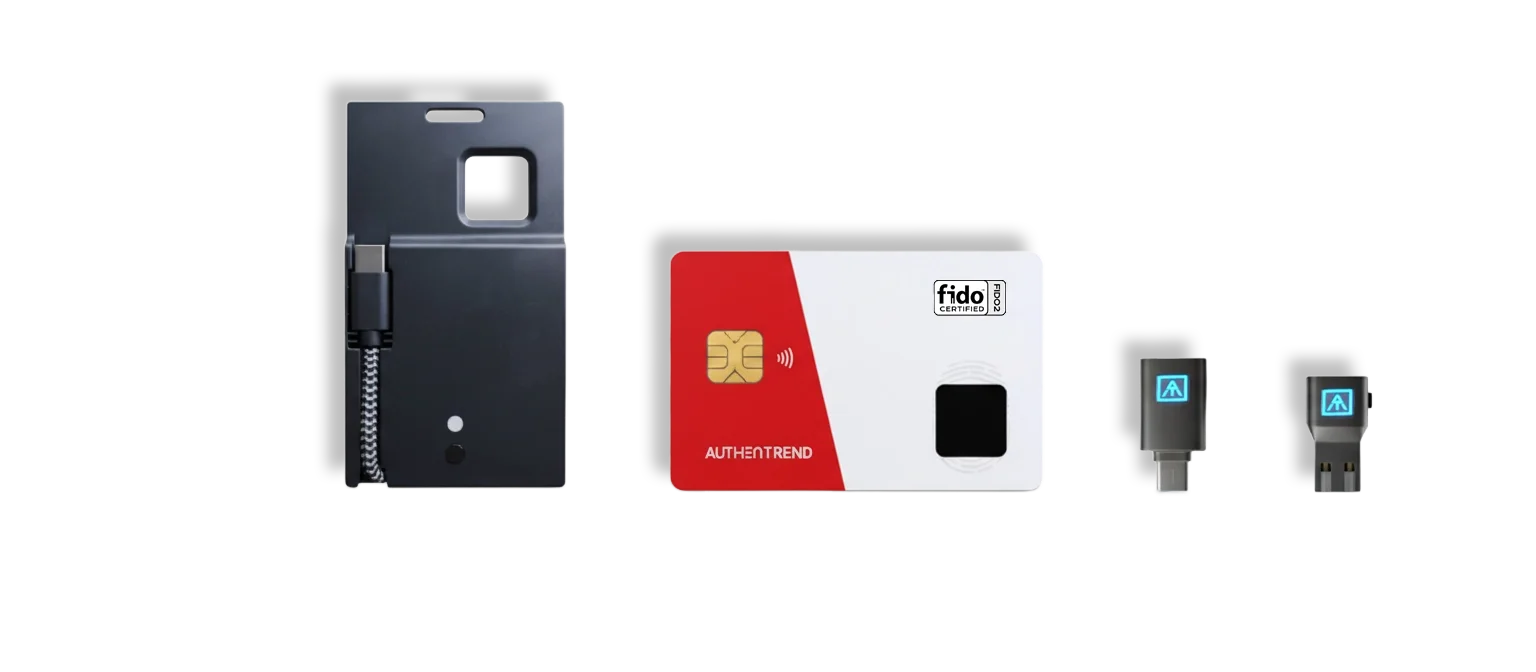
ATKey Produkty wprowadzają zasady Zero Trust do codziennego uwierzytelniania, łącząc identyfikację biometryczną, zaufanie sprzętowe i bezpieczeństwo bez użycia hasła w jedno przyjazne dla użytkownika środowisko, które działa na różnych urządzeniach, platformach i w różnych środowiskach.
Zgodny z najwyższymi standardami określonymi przez NIST SP800-63-4.
Trzy filary zerowego zaufania ATKey
Zweryfikuj użytkownika
ATKeyOparta na odciskach palców konstrukcja zapewnia solidną weryfikację użytkownika już od pierwszego dotyku.
Każde uwierzytelnianie rozpoczyna się od weryfikacji biometrycznej przeprowadzanej bezpośrednio na urządzeniu, która ma na celu upewnienie się, że osoba uzyskująca dostęp do systemu jest uprawnionym użytkownikiem, a nie tylko osobą znającą sekret.
ATKey wspiera NIST IAL-2 gotowy do użycia i może spotkać Wymagania IAL-3 w przypadku stosowania w scenariuszach zapisów nadzorowanych lub osobistych, dzięki czemu nadaje się do wdrożeń Zero Trust wymagających wysokiego poziomu bezpieczeństwa.
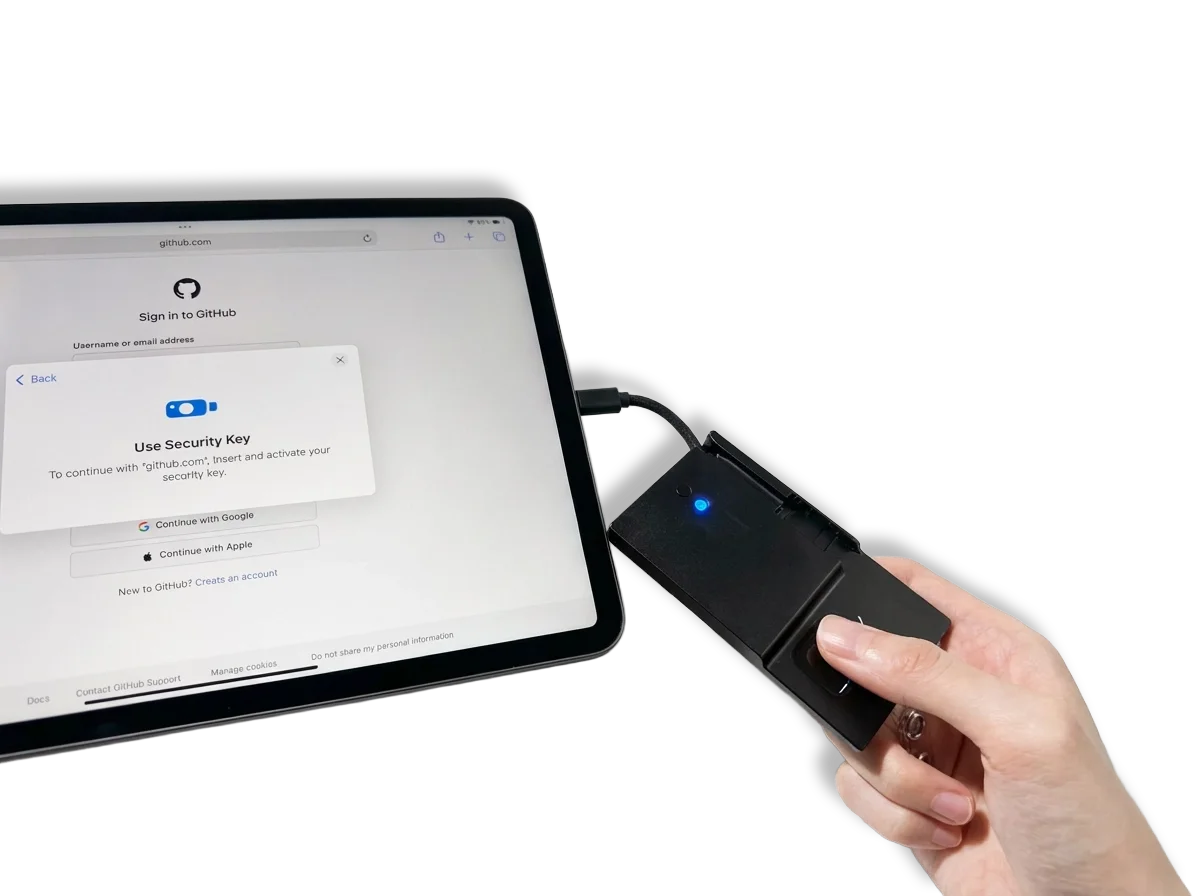
Zabezpiecz Authenticator
ATKey jest przenośny, sprzętowy korzeń zaufaniaSam uwierzytelniacz staje się fizyczną granicą bezpieczeństwa, możliwą do wykorzystania na różnych urządzeniach i w różnych sieciach, przy jednoczesnym zachowaniu minimalnej powierzchni ataku. Brak współdzielonych sekretów. Brak tokenów programowych. Brak zależności od chmury.
Każde Twoje logowanie jest chronione odciskiem palca, a dane uwierzytelniające są bezpiecznie przechowywane w kluczu. ATKey uwierzytelniacz jest zgodny z NIST AAL-3 kryteria.
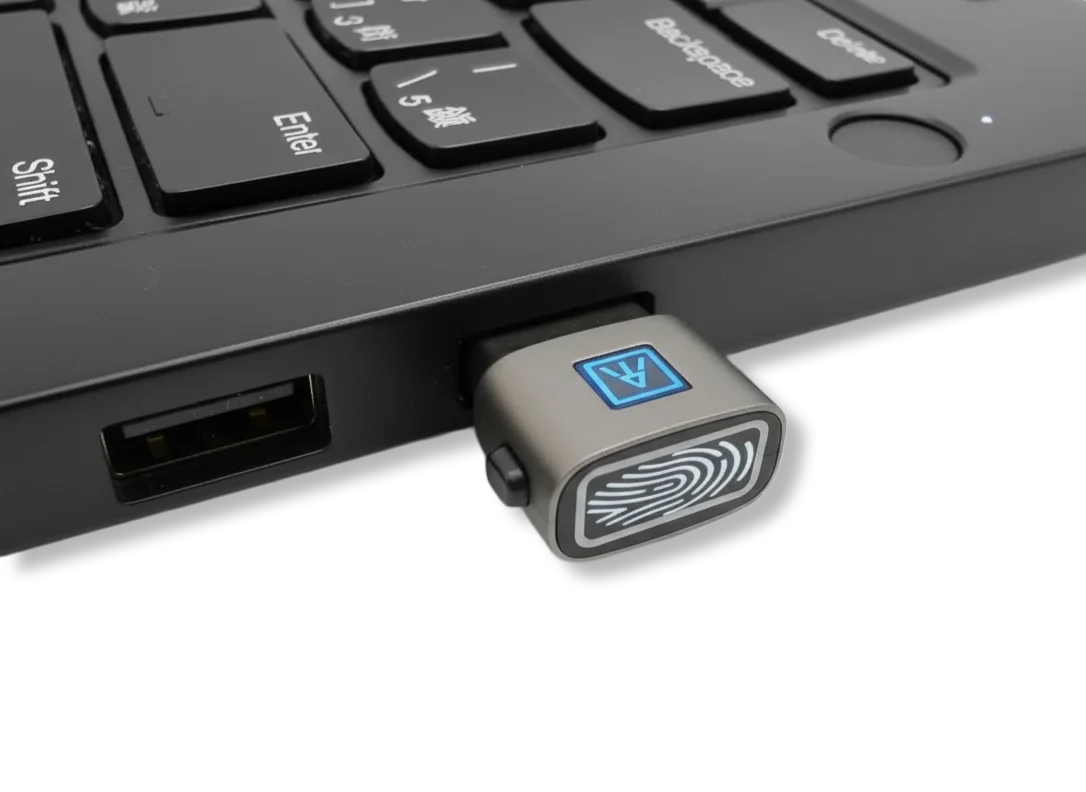
Chroń dane uwierzytelniające
ATKey uwierzytelnia użytkowników za pomocą Klucze dostępu FIDO2, zapewniając, że dane uwierzytelniające nigdy nie opuszczą urządzenia.
Nie ma żadnych haseł do kradzieży, żadnych jednorazowych haseł do przechwycenia i żadnych sekretów przechowywanych na serwerach.
Każde uwierzytelnienie jest kryptograficznie powiązane z ATKey sprzęt i odblokowany dopiero po weryfikacji odcisku palca, każdy użytkownik jest konstrukcja odporna na phishing, podstawowe wymaganie Zero Trust.
Wyzwania związane z zerowym zaufaniem rozwiązane dzięki ATKey
Masz do czynienia z wieloma platformami i systemami operacyjnymi?
Środowiska Zero Trust rzadko opierają się na pojedynczej platformie.
ATKey Produkty występują w wielu formach i kombinacjach interfejsów, zaprojektowanych tak, aby zachować niezależność od systemu, działając w różnych systemach operacyjnych, urządzeniach i scenariuszach dostępu. Jeden ATKey może służyć jako spójna metoda uwierzytelniania w różnych środowiskach — redukując złożoność bez poświęcania bezpieczeństwa.
Czy tradycyjne uwierzytelnianie wieloskładnikowe Cię spowalnia?
Powiadomienia push, aplikacje OTP i kody SMS powodują tarcia, uzależnienie od urządzeń dodatkowych i znużenie użytkowników.
ATKey zastępuje warstwową złożoność MFA pojedyncza, odporna na phishing akcja: obecność fizyczna i weryfikacja odcisków palców.
Jedno dotknięcie umożliwia silne uwierzytelnianie bez przerywania przebiegu pracy — utrzymując wysoką produktywność przy jednoczesnym egzekwowaniu zasad Zero Trust.
Co zrobić, jeśli klucz zostanie zgubiony lub skradziony?
W modelu Zero Trust samo posiadanie nigdy nie wystarcza.
Każdy ATKey jest chroniony uwierzytelnianiem odciskiem palca, co oznacza, że zgubiony lub skradziony klucz nie może być używany przez nikogo innego. Bez zarejestrowanego odcisku palca urządzenie pozostaje zablokowane, co znacznie zmniejsza ryzyko i upraszcza reakcję na incydenty.